JDM Shield chroni stronę WordPress przed botami, scraperami i próbami zgadywania haseł do logowania. Na jdm.pl masz go wbudowanego w hosting: wybierasz poziom ochrony jednym kliknięciem, bez instalowania wtyczek.
Znajdziesz go tak: zaloguj się do panel.jdm.pl → Hosting → przy stronie kliknij Zarządzaj → zakładka Bezpieczeństwo → karta JDM Shield.
Jak działa weryfikacja
Przeglądarka odwiedzającego rozwiązuje w tle krótkie zadanie w JavaScript. Zwykły użytkownik tego nie zauważa, a boty i scrapery, które nie uruchamiają JavaScriptu, nie wchodzą na stronę. Przeglądarka, która raz przeszła weryfikację, nie jest sprawdzana przy każdej podstronie.
Wybierz poziom ochrony
W sekcji Weryfikacja odwiedzających zaznacz jeden z kafelków i kliknij Zapisz JDM Shield.
- Podstawowa sprawdza tylko logowanie do WordPressa (
wp-login.phpi panelwp-admin). Odwiedzający stronę wchodzą bez sprawdzania. - Zalecana sprawdza logowanie oraz cały ruch spoza Unii Europejskiej. Goście z Polski i innych krajów UE wchodzą bez sprawdzania. To dobry wybór dla większości polskich stron.
- Tryb ataku sprawdza wszystkich, także odwiedzających z Polski. Włącz go, gdy strona jest zalewana ruchem botów, a po ataku wróć do Zalecanej.
Formularze kontaktowe, koszyk WooCommerce i inne funkcje korzystające z admin-ajax.php działają bez weryfikacji w każdym trybie.
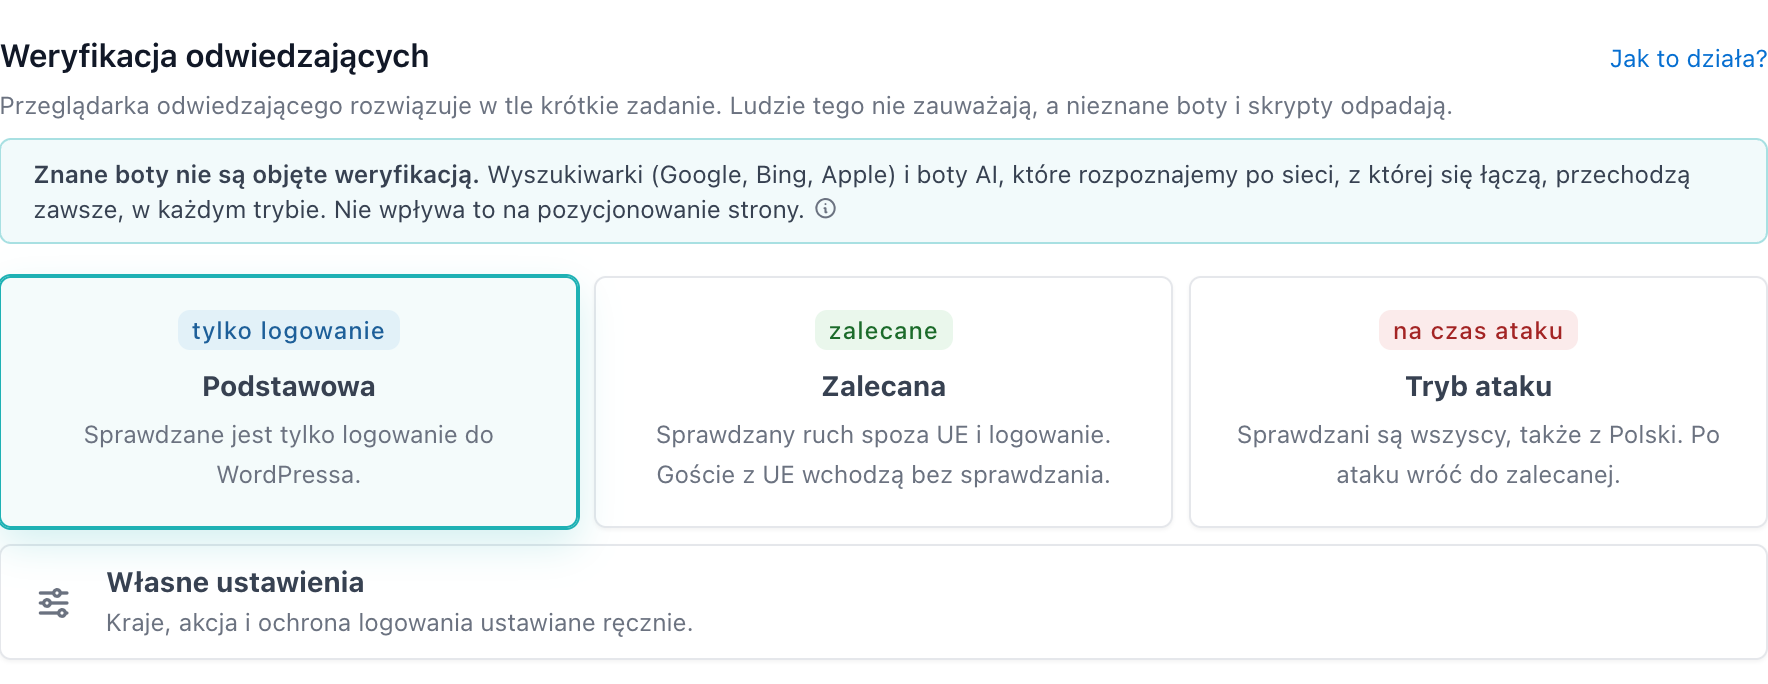
Własne ustawienia
Kafelek Własne ustawienia pozwala ustawić wszystko ręcznie:
- Ochrona logowania (wp-login.php i wp-admin): wyłączona, dostęp tylko z Unii Europejskiej, weryfikacja JavaScript albo pełna blokada.
- Weryfikacja odwiedzających strony: wyłączona albo wybrany zakres, np. Tylko wybrane kraje, Wszyscy oprócz wybranych krajów, Wszyscy spoza Unii Europejskiej i USA.
- Wybrane kraje: wpisz nazwę kraju, wybierz go z listy i kliknij Dodaj.
- Akcja dla pasujących: weryfikacja albo całkowita blokada.
Boty AI
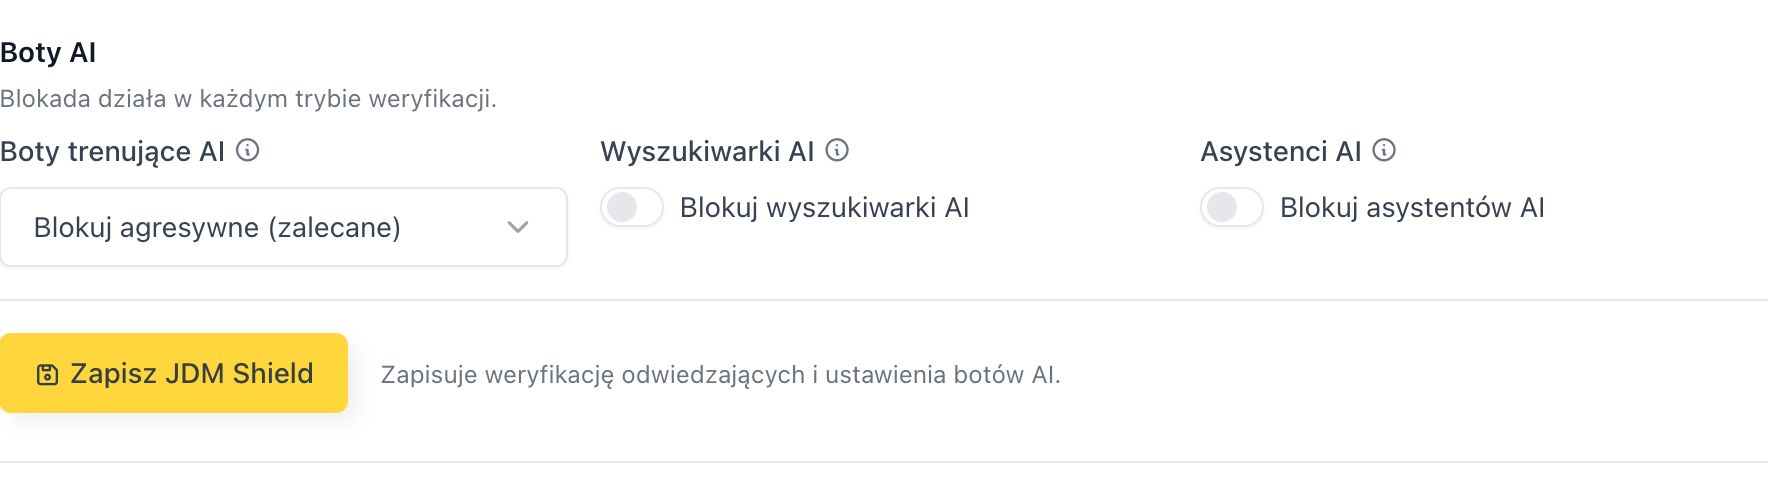
W sekcji Boty AI zdecydujesz, które boty sztucznej inteligencji mogą pobierać Twoją stronę. Ustawienia działają w każdym trybie weryfikacji.
- Boty trenujące AI: Blokuj agresywne (zalecane) odcina boty, które mocno obciążają strony (np. Bytespider, Amazonbot, PetalBot). Blokuj wszystkie odcina też GPTBot, ClaudeBot i CCBot, więc Twoje treści nie trafią do trenowania tych modeli.
- Blokuj wyszukiwarki AI: PerplexityBot, OAI-SearchBot (ChatGPT) i Claude-SearchBot same przeglądają stronę, żeby pokazywać ją w wyszukiwarkach AI. Bez blokady mają limit jednoczesnych zapytań i nie przeglądają wariantów ani filtrów produktów WooCommerce. Zablokuj je, jeśli mimo to obciążają stronę.
- Blokuj asystentów AI: asystenci (ChatGPT, Claude, Perplexity, Gemini) pobierają pojedynczą stronę, gdy ktoś zapyta o nią AI, i mogą podać do niej link. Po zablokowaniu strona nie pojawi się w ich odpowiedziach.
Reguły dostępu
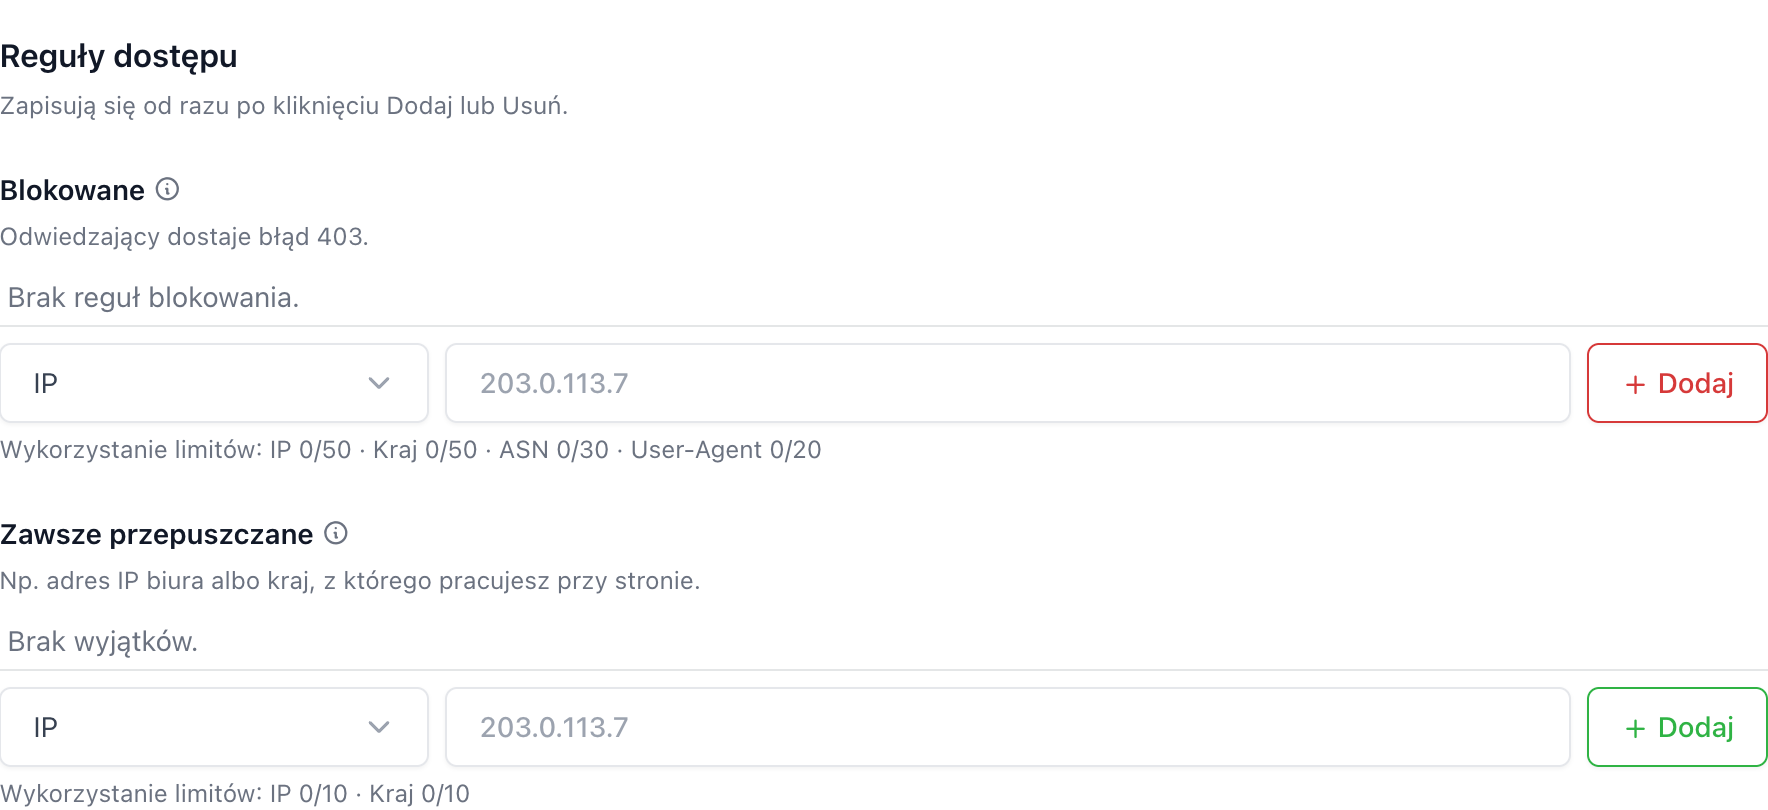
Pod przyciskiem Zapisz JDM Shield znajdziesz Reguły dostępu. Każda reguła zapisuje się od razu po kliknięciu Dodaj albo Usuń.
- Blokowane: adres IP (także zakres, np.
198.51.100.0/24), kraj, sieć (ASN) albo fragment nazwy przeglądarki (User-Agent). Taki odwiedzający dostaje błąd 403. - Zawsze przepuszczane: adres IP albo kraj, który omija weryfikację i blokady, np. adres IP Twojego biura.
Blokada kraju i sieci nie dotyczy wyszukiwarek. Blokada konkretnego adresu IP działa zawsze, nawet gdy ten adres jest na liście przepuszczanych.
Najczęstsze problemy
Włączyłem pełną blokadę logowania i nie mogę wejść do wp-admin.
Tak działa ten tryb. W panelu jdm.pl wybierz kafelek Zalecana albo Podstawowa i kliknij Zapisz JDM Shield.
Ustawiłem ochronę, ale nic się nie zmieniło.
Sprawdź, czy strona ma aktywny certyfikat SSL. Bez HTTPS weryfikacja nie wystartuje.
Zewnętrzne narzędzie przestało logować się do WordPressa.
Automaty logujące się przez wp-login.php nie przejdą weryfikacji. Dodaj adres IP narzędzia do listy Zawsze przepuszczane.